Highlights 22 items
Cyber Resilience Act : la conformité ne protégera pas les entreprises françaises

欧盟《网络韧性法案》(CRA)被解读为比“新增合规层”更深的转变:安全“从设计开始”(secure by design)并在产品全生命周期持续管理漏洞,且关键义务将从2026年9月11日起触发(已被积极利用漏洞与严重安全事件的通报:24小时内告警、72小时内详细通知),其余主要条款自2027年12月11日起适用。文章指出,AI加速了漏洞发现与分析(如Mythos、Claude、微软MDash),但
Cybersécurité : comment l’IA accélère les menaces… et aide les cyber-défenseurs

文章指出,人工智能既会放大网络威胁(自动化恶意软件、利用人类与技术漏洞、生成社会工程内容、发展“影子AI”),也在加速攻击执行速度,使中小企业与中型企业成为更易受攻击的目标。英国捷豹路虎遭网络攻击导致工厂停产3周、影响5000多家供应商与分包商且损失或达数十亿欧元;同时,工业领域IT/OT边界模糊与监管要求趋严(Cyber Resilience Act、AI Act、NIS 2)进一步提升合规与防
Directive NIS2 : la France face au défi de sa maturité cyber
SaaS安全厂商Board of Cyber发布基于ANSSI的ReCyF框架的评估:覆盖法国受NIS 2约束的21,700家实体、分析2.8百万资产,平均成熟度得分为690/1000,整体处于“中等”水平(59.4%中等、32.7%先进、7.9%基础),但行业差异显著——银行先进占比60.2%,数字行业仅28.1%且集中81%的基础级组织,并在邮件安全上出现C级。尽管法国NIS 2转化相关关键法
Vis-à-vis des ministères, l’ANSSI accroît son assistance… et son autorité

法国网络安全机构ANSSI在2026年9月1日推出REACTIV(RÉponse et ACTion Interministérielle face aux Violations de données),作为“临时性减损”机制,围绕总理要求建立的“敏感访问被触犯后立即介入、直至恢复”的跨部门首响应单元展开。ANSSI总干事Vincent Strubel表示,REACTIV将强化ANSSI的权威与处
SecNumCloud 3.2 : Paris impose le cloud souverain par la voie réglementaire

法国政府通过ANSSI发布的SecNumCloud 3.2新规进一步“主权化”政务云:2026年8月22日起生效的8月12日法令,使其对中央公共部门中处理“特定敏感数据”的机构、运营商及相关GIP首次具有全面强制约束力,并要求云基础设施在敏感与普通数据共存时整体达到同等安全等级(除非能证明真正隔离)。该框架由SREN法(2024年5月)确立原则,ANSSI在技术上要求供应商满足欧盟设立与资本/表决
Open source et secteur public : pourquoi ce n’est pas si facile

法国公共部门在听证中讨论开源与“数字公共品(communs numériques)”的依赖风险:多位官员指出,表面“免费”的开源若由特定厂商主导,可能在商业策略变化后被迫付费维护与安全更新,并强调需把MCO/MCS(运维与安全)纳入长期规划,否则会形成新的供应商依赖。与此同时,法国DGFiP、Inserm、CEA、CNRS、ANSSI等机构与专家还提到部署开源需面对技术适配、互操作与人力维护成本(
Une procédure de crise s’apprend vite, une organisation résiliente se construit lentement

法国国家信息系统安全局(ANSSI)于2026年6月25日发布第三套“网络危机演练行业化工具包”,本次面向食品与农产品(agroalimentaire),提供可按组织成熟度分级的演练剧本与复杂度设置,旨在帮助企业在真实攻击前发现计划中的“盲点”。文章强调:演练只能验证流程与应急准备,真正的韧性来自危机中在信息不完整时的即兴决策与偏离既定剧本的能力,且这种能力需在日常治理与决策链条优化中长期建立。文
Cyberattaque à la DGFiP : le plan de riposte qui peine à convaincre

法国政府在总理于8月17日召集的跨部门危机单元后,宣布将针对财政部信息系统(Bercy/DGFiP)数据被盗事件推出补救方案:对DGFiP全体人员推广双重认证、强化异常检测与访问配额(类“零信任”)、并加大漏洞赏金与安全培训,同时用AI模拟攻击以提前发现漏洞。CNIL在2025年1月的统计显示,2024年法国个人数据泄露事件同比增长20%,并指出类似“先获取合法凭据—大规模挖掘—批量导出—售卖”的
Vérification d’identité : quand l’IA générative passe entre les mailles
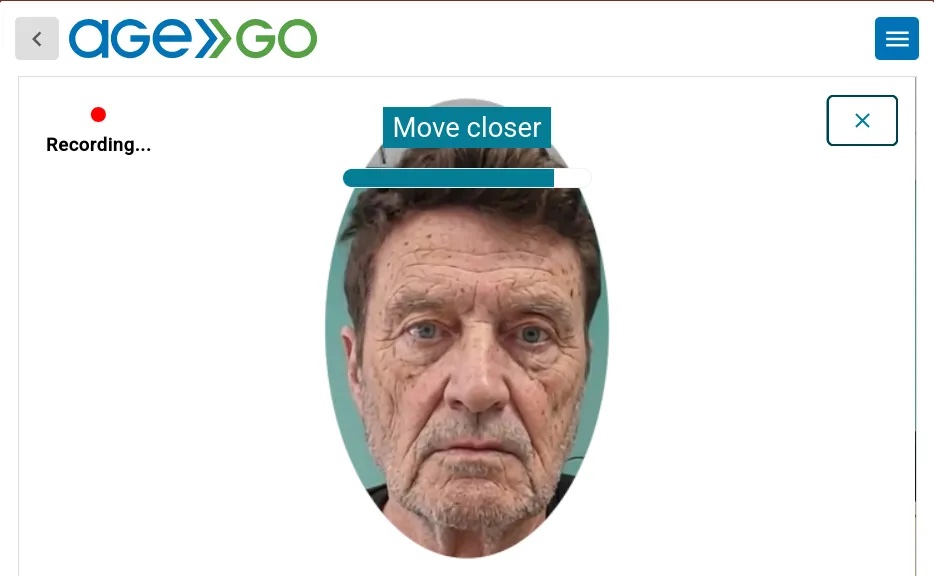
Synacktiv研究人员利用阿里巴巴Wan2.2等开源AI视频生成模型,通过虚拟摄像头成功欺骗了集成AWS Rekognition活体检测的年龄验证系统,突显主流工具即可击穿生物识别防线。这一发现直接威胁依赖视频验证的数字身份、银行开户及电子签名等关键业务,亟需以AI驱动的新检测手段应对生成式技术带来的信任危机。
Ce que risque la France pour ne pas avoir transposé NIS 2
欧盟委员会因法国未在2024年10月截止日前将NIS 2网络安全指令转化为国内法,已与其他三国一同被诉至欧盟法院,面临一次性罚款及每日罚金。法国延宕主因是法案中禁止加密服务商设后门的条款引发争议,部分议员担忧这会妨碍情报部门依法监控加密通信。该监管不确定性正扰乱法国的网络安全投资与决策,并可能扩大至更多企业机构。
Ce que les RSSI demandent aux candidats à la présidentielle
法国信息安全专家俱乐部CESIN主席法布里斯·布鲁发表公开信,呼吁总统候选人重视数字主权与网络安全,指出网络攻击和AI深度伪造已威胁民主与关键基础设施。该组织提出五项要求,包括明确的数字主权方针、从规则制定转向产业能力建设、强化关键数字工业政策、理顺治理架构以及提升国家对数字与地缘政治冲击的韧性,强调没有网络安全就不可能有可信的欧洲AI和稳固的民主。
Cybersécurité : du technique au pilotage, pourquoi les équipes IT doivent apprendre à parler KPI et lesquels suivre . Les REX du dernier club cyber et les 8 KPIs utiles.
inovalée网络安全俱乐部与Kaizen Solutions联合举办的研讨会指出,网络安全正从纯技术执行转向战略风险管理,企业需构建能向管理层传达业务影响的关键绩效指标(KPI)。会议分享了衡量漏洞修复率、事件响应时间等8个实用KPI,并强调IT团队需从技术专家转型为风险引导者,将网络风险转化为财务和业务决策语言。
VirtualBrowser lève 6 M€ pour s’imposer sur le RBI

法国网络安全初创公司 VirtualBrowser 完成 600 万欧元融资,其核心技术“远程浏览器隔离”(RBI) 通过在远端安全环境运行浏览器,仅向用户终端回传无害视觉流,从而在威胁到达设备前予以消除。该公司已拥有包括泰雷兹、达索航空、法国总理府和欧盟理事会在内的 15 万高敏感领域用户,并获得了法国国家信息系统安全局 (ANSSI) 颁发的 CSPN 安全认证。本轮融资由 Go Capita
En Allemagne, une certaine idée de la « souveraineté » du cloud

德国联邦信息安全办公室(BSI)发布C3A云服务评估标准,依据欧盟《云主权框架》细化要求,规定云提供商须在欧盟境内保存24小时内、至少含5个版本的源代码备份,并实施德/欧双重司法管辖权、数据加密与运营人员地域限制。此举将大幅提升云服务商进入德国及欧盟公共部门市场的技术与合规门槛,推动云主权从概念走向可量化评估。
Recherche, IA, intégrations… Les angles morts du DevSecOps

法国国家信息安全局(ANSSI)分析指出,DevSecOps领域的学术和产业研究影响力有限,多聚焦于SBOM、CI/CD自动化等孤立技术点,缺乏整体框架。尽管超七成供应商走向平台化,ANSSI通过对13家供应商和9家机构的调研发现,集成仍不完整,AI在减少误报(尤其是SAST)和优化优先级上的成熟度不足,漏洞修复复杂。监管要求过于高层,难转化为具体操作,导致安全实践碎片化。
L’ANSSI alerte à son tour sur les dangers d’OpenClaw… et de Claude Cowork

法国CERT-FR发布警报,指出OpenClaw及Claude Cowork等AI代理自动化产品存在系统入侵、数据泄露等风险,禁止在生产环境中使用,仅限隔离测试环境。中国CERT此前也警告OpenClaw默认配置极脆弱,要求强化网络控制、隔离执行环境并严格管理插件来源。这些措施凸显了AI代理工具在权限过高和注入攻击方面的安全挑战。
La cybersécurité, prisonnière de la peur

法国网络安全行业陷入"恐惧驱动"的恶性循环:尽管投入持续增加、威胁被充分记录,但安全感反而下降。ANSSI数据显示重大事件持续上升,企业面临日常入侵尝试,而安全价值只能通过"避免灾难"来证明。AI(如Anthropic的Mythos模型)进一步放大了恐惧叙事,但真正有效的安全基础(如漏洞修复、配置管理)反而被忽视。
Comment la généalogie des données en dévoile les secrets

法国网络安全机构ANSSI报告显示,数据泄露事件激增,安全团队面临巨大压力。数据血缘技术通过追踪数据全生命周期轨迹,帮助安全团队识别异常数据流动并制定防护策略,提升企业安全合规能力。该技术需整合至安全平台才能有效应对跨系统数据流动,平衡企业创新与数据保护需求。
[Les Benchmarks de l’IT 2026] Les solutions de cybersécurité
法国网络安全市场在2026年面临严格法规(如NIS2和DORA)推动,促使超过15,000家实体加强合规,将网络安全提升至企业治理核心。市场趋势呈现平台化整合(如Palo Alto Networks、CrowdStrike和Microsoft的集成方案)与AI驱动检测响应,同时身份安全成为优先重点。企业选型需评估攻击面覆盖、AI能力、合规支持及本地化服务,以应对不断增长的威胁和监管要求。
[Les Benchmarks de l’IT 2026] Les plateformes cloud (hybride, multicloud, souverain)
全球云基础设施市场预计在2025年达到8400亿美元,到2030年将超过1.6万亿美元,年增长率为17%。在法国,云支出在2025年达到214亿欧元,增长19%。然而,这种增长伴随着复杂性增加:91%的法国大型企业使用至少两个云提供商,67%使用三个或更多。数据主权问题因美国《云法案》、欧盟法院的Schrems II裁决以及NIS2对关键实体的要求而加剧,推动法国组织采用混合云策略,结合美国超大规